Une formation en risk management se choisit selon vos risques, votre niveau et vos objectifs
Choisir une formation en risk management ne revient pas à comparer uniquement une durée ou un tarif. Le bon parcours dépend du type de risques que vous pilotez, de votre expérience et du livrable attendu à la fin de la formation : cartographie, registre des risques, plan de traitement, dispositif de continuité ou pilotage de crise.
Partir de votre mission plutôt que du nom de la formation
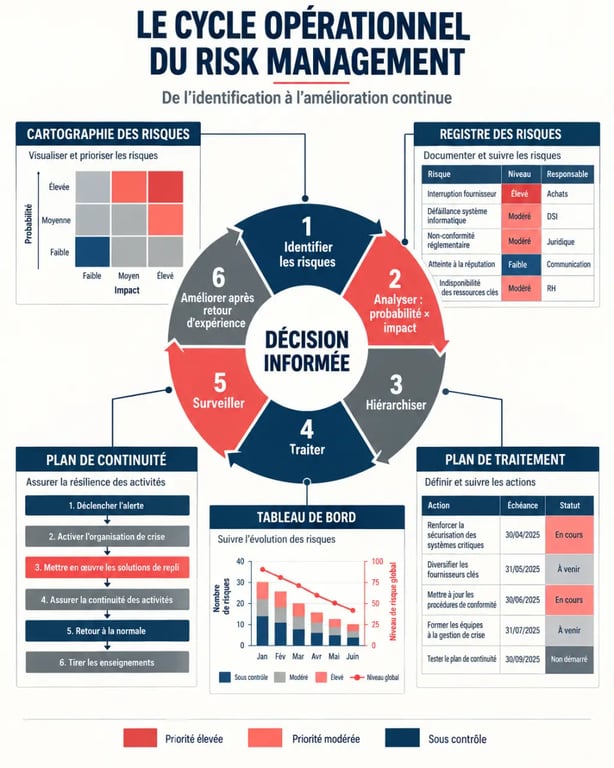
Le risk management désigne une démarche organisée pour identifier, analyser, hiérarchiser et traiter les événements susceptibles d’empêcher une organisation d’atteindre ses objectifs. La gestion des risques peut rester ponctuelle ou se limiter à un métier. Le management du risque ajoute une dimension de gouvernance, de pilotage et d’alignement avec la stratégie.
Un Risk Manager ne se contente pas de lister des menaces. Il anime les échanges avec les directions opérationnelles, définit une méthode commune, suit les actions de réduction de l’exposition, prépare les arbitrages et transmet les alertes utiles à la direction. Selon le secteur, il travaille avec la finance, l’assurance, la sécurité, l’informatique, les équipes HSE, les achats ou les chefs de projet.
Les quatre profils qui n’ont pas besoin du même programme
| Votre situation | Parcours à privilégier | Compétences attendues |
|---|---|---|
| Vous débutez en gestion des risques | Fondamentaux généralistes | Vocabulaire, cartographie, cotation, plans d’action |
| Vous pilotez un projet ou un portefeuille | Risques projets | RBS, analyse des risques et opportunités, suivi des réponses |
| Vous structurez un dispositif d’entreprise | ISO 31000 et gouvernance | Appétence au risque, processus, reporting, amélioration continue |
| Vous exercez dans la finance ou la cybersécurité | Spécialisation métier | Risques financiers, ISO 27005, sécurité de l’information, audit |
Avant de demander un programme, formulez votre besoin en une phrase opérationnelle : « Je dois construire une cartographie partagée », « je dois sécuriser le lancement d’un projet » ou « je dois déployer une méthode ISO ». Cette précision évite de choisir une formation trop théorique, ou trop spécialisée pour votre poste actuel.
Ce qu’un programme solide doit vous apprendre à faire
Une formation en risk management utile suit le cycle réel de décision. Elle relie les concepts à des outils manipulables et à des situations proches de votre environnement professionnel. Une présentation des définitions ne suffit pas pour piloter des risques complexes.
Transformer un inventaire en priorités actionnables
La première compétence est la construction d’une cartographie des risques. Elle repose sur l’identification des scénarios redoutés, de leurs causes, de leurs conséquences et des dispositifs de maîtrise déjà en place. L’analyse qualitative permet ensuite d’évaluer la probabilité et l’impact. Lorsque le contexte le justifie, des approches quantitatives, comme la modélisation Monte Carlo, peuvent compléter le jugement des équipes.
La hiérarchisation doit déboucher sur des choix. Réduire, prévenir, accepter ou transférer un risque sont des réponses différentes, qui mobilisent des ressources et un budget. Une bonne formation apprend à rédiger un plan de traitement avec un responsable, une échéance, un indicateur de suivi et un niveau de risque résiduel clairement défini. Elle doit aussi montrer comment arbitrer entre le coût d’une action et la réduction attendue de l’exposition.
Passer de la carte murale au cockpit de décision
Une cartographie ne devrait pas rester une image figée présentée une fois par an. Pensez-la comme une capsule de décision : pour chaque risque majeur, rassemblez sur un même support le scénario, les signaux faibles, le propriétaire du risque, les contrôles existants, la décision attendue et la date de revue. Ce format court évite la dispersion des informations entre tableaux, comptes rendus et outils métiers. Il aide surtout les décideurs à distinguer ce qui doit être surveillé de ce qui doit être arbitré rapidement.
Les programmes les plus opérationnels intègrent aussi la gestion de crise, le plan de continuité d’activité et le retour d’expérience. Après un incident, il faut corriger la défaillance, capitaliser les enseignements, ajuster les contrôles et faire évoluer les seuils d’alerte. Ces exercices montrent comment passer de la prévention à la réaction, puis revenir à une démarche d’amélioration.
ISO, projets, finance, cybersécurité : choisir la bonne spécialisation
Des intitulés proches peuvent recouvrir des contenus très différents. La spécialisation est pertinente lorsqu’elle correspond à vos décisions quotidiennes et aux référentiels utilisés par votre organisation.
- ISO 31000 convient aux personnes qui souhaitent structurer un management du risque transversal. Ce référentiel traite des principes, du cadre organisationnel et du processus de gestion des risques.
- ISO 31010 intéresse les professionnels qui veulent approfondir les techniques d’appréciation : ateliers, matrices, arbres de décision, analyses de scénarios ou AMDEC.
- Risques projets s’adresse aux chefs de projet, aux PMO et aux managers. Des outils comme la Risk Breakdown Structure et l’Opportunity Breakdown Structure relient les risques au planning, aux coûts et aux dépendances.
- Risques financiers vise les profils confrontés au risque de marché, de crédit ou de liquidité. Une certification FRM correspond à cette orientation spécialisée.
- ISO 27005 et ISO 27001 répondent aux enjeux de sécurité de l’information : actifs, vulnérabilités, scénarios de menace, mesures de sécurité et audit.
- Risques professionnels et industriels sont adaptés aux responsables HSE, qualité ou exploitation qui doivent prévenir les accidents, les défaillances techniques et les risques psychosociaux.
Une certification n’a de valeur que si elle sert votre projet. Vérifiez si le programme prépare réellement à une certification, délivre une attestation de fin de formation ou développe simplement des compétences alignées sur un référentiel. Ces trois résultats ne sont pas équivalents. Le contenu des évaluations et la reconnaissance de la certification doivent également être clairement indiqués.
Comparer durée, prix et modalités sans se tromper
Les écarts de format reflètent l’ambition pédagogique. Une initiation courte peut convenir pour partager une culture commune. Un cursus long est plus adapté à une évolution vers une fonction de Risk Manager ou à une transformation organisationnelle.
| Exemple de format | Durée indiquée | Tarif indiqué | Usage pertinent |
|---|---|---|---|
| Fondamentaux à distance | 7 heures | 800 € | Acquérir le socle et tester son orientation |
| ISO 31000 | 21 heures | 1 690 € | Structurer une démarche de management du risque |
| Gestion des risques projets | 3 jours, soit 21 heures | 2 180 € HT | Appliquer une méthode à un projet concret |
| Cartographie globale | 28 heures | 2 390 € | Déployer ou refondre une cartographie |
| Parcours approfondi | 20 jours | 10 940 € | Évoluer vers une expertise stratégique |
Le présentiel favorise les ateliers de cartographie et les mises en situation de crise. Le distanciel est efficace si les séquences restent interactives, avec des études de cas, des exercices guidés et des temps de correction. Les formats intra-entreprise sont pertinents lorsque plusieurs équipes doivent adopter une même échelle de cotation et un même langage du risque.
Les prérequis varient fortement. Certaines formations sont accessibles aux débutants ; d’autres demandent une expérience métier. Une formation AFNOR consacrée au Risk Manager ISO 31000 exige par exemple au moins 2 ans d’expérience professionnelle. Demandez aussi les modalités d’évaluation : QCM, test de positionnement, production d’une cartographie, étude de cas ou mise en situation.
Valider votre choix avant l’inscription
Avant de vous inscrire ou de solliciter un devis, demandez le calendrier, les lieux ou la disponibilité à distance, le nombre réel d’heures, le public visé et le détail des exercices. Un organisme sérieux doit pouvoir expliquer qui anime la session, comment vos acquis seront évalués et quel document sera remis à la fin.
- Comparez le programme à un risque réel de votre activité, pas uniquement à son intitulé.
- Vérifiez que les livrables enseignés correspondent à ceux que vous devrez produire : registre, cartographie, plan de crise ou tableau de bord.
- Contrôlez les conditions de financement auprès de votre employeur ou de l’organisme avant toute inscription.
- Privilégiez les formations intégrant des travaux pratiques, des échanges entre pairs et un retour d’expérience.
Pour évoluer vers le métier de Risk Manager, une formation apporte un socle crédible, mais l’expérience de terrain reste déterminante. Commencez par piloter un périmètre concret, formalisez vos résultats et développez votre capacité à dialoguer avec les opérationnels comme avec la direction. La combinaison entre méthode, pédagogie et compréhension des enjeux permet de devenir un interlocuteur reconnu sur les sujets de risque.